
Når en brand-kundes indkøbsafdeling i sidste øjeblik trækker stikket i en SaaS-kontrakt, er det sjældent prisen, der vælter handlen. Det er næsten altid listen over underdatabehandlere - for kort til at være troværdig, for lang til at kunne forsvares, eller bare ikke i tråd med det, leverandørens egen DPA siger. Sub-processor governance er den del af leverandørvalget, der i stilhed afgør, om jeres platform reelt kan godkendes hos jeres største kunde - eller bliver liggende i juridisk review endnu et kvartal.
Den her artikel er skrevet til Head of Content Production og den DPO, I arbejder med, når I køber eller fornyer et content SaaS - DAM, workflow, review, AI-billedbehandling, alt der rører ved persondata. I får hvad artikel 28 reelt kræver, hvordan en brugbar liste ser ud, hvilke varslingsklausuler det er værd at slås for, og en risikoscoring I kan tage i brug i morgen.
Det er ikke juridisk rådgivning. Brug det som struktureret afsæt - og lad jeres DPO eller advokat validere detaljerne.
TL;DR
- En underdatabehandler er enhver, leverandøren tager ind for at hjælpe med at behandle jeres data - cloud-hosting, AI-billedtjenester, supportværktøjer, fejllog, CDN. Efter GDPR artikel 28(2) og 28(4) skal hver enkelt have jeres tilladelse og være bundet af de samme databeskyttelsesforpligtelser som hovedleverandøren.
- En liste, I kan styre efter, har seks felter pr. række: navn, region, formål, datakategorier, overførselsgrundlag, krypteringsforhold. Mindre end det er reelt ikke en liste.
- En 30-dages varslingsklausul med dokumenteret indsigelsesret er markedsstandard. Kortere er mistænkeligt. Uvarslede opdateringer er en deal-breaker.
- Dokumentationspakken er den samme hver gang: underskrevet DPA, underdatabehandlerens egen DPA med leverandøren, ISO 27001 / SOC 2-rapport, seneste pentest-resumé, overførselsgrundlag og TIA hvor relevant.
- Score hver underdatabehandler lav / mellem / høj risiko. Et par mellem'er er normalt. Et højrisiko-punkt skal have en skriftlig begrundelse - ellers ud.
Artikel 28 i hverdagssprog
Tre roller styrer det her: dataansvarlig, databehandler, underdatabehandler. Studiet (eller den brand, hvis indhold I producerer) er dataansvarlig - I afgør hvorfor og hvordan persondata behandles. Content SaaS-leverandøren er jeres databehandler - de handler efter jeres instruks. Leverandørens egne underleverandører - Azure, AWS, en AI-billedtjeneste, Zendesk, Sentry, et CDN - er underdatabehandlere.
EDPB's retningslinjer 07/2020 om begreberne dataansvarlig og databehandler gør to pointer klare. For det første: ansvaret bliver hos den dataansvarlige, også når data er længere nede i kæden - accountability kan ikke outsources. For det andet: underdatabehandlere skal være bundet af de samme databeskyttelsesvilkår som hovedleverandøren, skriftligt, før de rører jeres data.
I praksis giver artikel 28 jer fire greb:
- Tilladelse - generel eller specifik. Moderne DPA'er bruger næsten altid generel tilladelse med en offentliggjort liste. Specifik tilladelse er sjælden i SaaS og fungerer sjældent.
- En liste, I kan læse. Leverandøren skal holde den opdateret og gøre den tilgængelig for jer.
- Varsling med indsigelsesret. Når en underdatabehandler tilføjes eller skiftes, skal I have besked og et vindue til at gøre indsigelse - og en exit, hvis indsigelsen ikke kan løses.
- Kaskaderende forpligtelser. Leverandørens kontrakter med deres underdatabehandlere skal afspejle beskyttelserne i jeres DPA - overførselsgrundlag, sikkerhedskontroller, audit-rettigheder.
Mangler bare ét af de fire, er governance ikke på plads. Kontrakten er måske underskrevet; regimet er ikke etableret.
Sådan ser en brugbar liste ud
En linje, der siger "Microsoft Azure - hosting", er ikke en sub-processor-liste. Det er et marketing-element. En liste, I kan styre efter, har seks felter pr. række, og jeres DPO vil have hver eneste kolonne udfyldt:
- Navn - den juridiske enhed, ikke kun brandet. "Microsoft Ireland Operations Limited" siger mere end "Microsoft Azure".
- Region - primær region plus eventuel backup eller failover. "EU (West Europe)" med failover-regionen navngivet.
- Formål - én konkret sætning. "Object storage for retoucherede masters". Ikke "infrastrukturydelser".
- Datakategorier - hvad der reelt flyder. Asset-filer, EXIF/IPTC-metadata med fotografnavne, review-kommentarer, model release-PDF'er, support-tickets med billed-thumbnails.
- Overførselsgrundlag - adequacy-afgørelse, Standard Contractual Clauses, Binding Corporate Rules eller DPF - og en henvisning til det underskrevne instrument.
- Krypteringsforhold - at rest (algoritme, nøglehåndtering), in transit (TLS-version), og om underdatabehandleren kan læse data i klartekst eller kun krypteret.
IAPP's vejledning om sub-processor-styring lander hver gang det samme sted: listen er kun så brugbar som den kolonne, I glemte at udfylde. En leverandør, der kun publicerer navn og formål, kan ikke understøtte jeres audit; en leverandør, der publicerer alle seks, kan.
For et content SaaS er der særligt tre kategorier underdatabehandlere, der ofte gemmer sig på de korte lister: AI-billedtjenester (baggrundsfjernelse, beskæring, tagging), CDN-leverandører (levering af afledte filer til globale modtagere) og supportværktøjer (ticket-systemer hvor screenshots ender). Alle tre ligger ofte uden for EØS. Alle tre fortjener deres egen række.
Varslingsklausulen, det er værd at slås for
Sub-processor-lister er ikke statiske. Leverandører skifter CDN, tilføjer en AI-tjeneste, flytter et supportværktøj eller udfaser en region. Det kontraktlige spørgsmål er, hvad der sker, når de gør det.
Klausulen, I gerne vil have, har fire bevægelige dele:
- Varslingsperiode. 30 dage før ændringen træder i kraft er markedsstandard for content SaaS. Nogle leverandører tilbyder 14 dage; det er acceptabelt for lavrisiko-skift, hvis resten af regimet er stærkt. Under 14 dage er et flag.
- Kanal. Mail til en navngiven compliance-kontakt plus en publiceret ændringslog med tidsstempler. En uvarslet opdatering på en dokumentationsside tæller ikke som varsling.
- Indsigelsesret. I kan skriftligt afvise den nye underdatabehandler. Leverandøren skal så enten holde fast i den tidligere løsning, finde et alternativ - eller udløse exit-klausulen, hvis intet kan lade sig gøre.
- Eskalation. En klar vej: compliance-kontakt → account manager → leverandørens DPO → kontraktlig opsigelse med data-tilbagelevering. Uden eskalation er "indsigelsesret" bare på papiret.
Det mønster, I skal kigge efter, er den uvarslede ændring - I opdager via en statusside eller en kunde-mail, at en ny underdatabehandler har behandlet jeres data i flere uger. Det er et brud på artikel 28, og afhængigt af datakategorien også et kapitel V-problem, hvis underdatabehandleren ligger i et tredjeland. Behandl det som sådan den dag, I opdager det. Skriftligt.
Dokumentationspakken - det I beder om hver gang
Før I underskriver, før I fornyer, og under jeres årlige review beder I om den samme dokumentation. At standardisere anmodningen beskytter jer og forkorter den juridiske runde for leverandøren.
Pakken:
- Leverandørens underskrevne DPA, med sub-processor-listen som bilag (ikke "fremsendes på anmodning").
- Hver materielle underdatabehandlers egen DPA med leverandøren - eller som minimum de underskrevne SCC'er / adequacy-citatet. I behøver ikke læse dem alle; I skal vide, at de findes, og at leverandøren kan fremvise dem ved audit.
- Et gyldigt ISO 27001-certifikat med statement of applicability eller en SOC 2 Type 2-rapport, ikke ældre end 12 måneder. Hosting-underdatabehandleren (Azure, AWS, GCP) har næsten altid en; mindre AI- eller support-underleverandører gør det ikke altid, og det er også information.
- Seneste pentest-resumé for leverandørens egen platform, med fortrolige passager udeladt hvor nødvendigt.
- Transfer Impact Assessment for hver overførsel uden for EØS. Vi har gennemgået metoden i vores artikel om transfer impact assessments for image SaaS - den vurdering kaskaderer ned gennem hver underdatabehandler uden for EØS.
- Region-pinning som dokumentation - et screenshot eller et API-svar, der viser, at jeres tenant faktisk er bundet til den aftalte region. Data residency-historien for EU-hostet creative SaaS holder kun, hvis I kan vise det.
Hvis leverandøren ikke kan fremskaffe punkt 1–4 inden for en uge, er resten af samtalen teoretisk.
En risikoscoring I kan bruge i morgen
Pointen med en scoring er at gøre samtalen med jeres DPO repeterbar. Score hver underdatabehandler lav / mellem / høj på de samme fem akser hver gang. Et par mellem-scorer er normalt - content SaaS hænger på hyperscalere og et par specialister, og få af dem er rene på alle parametre. En højrisiko-post kræver en skriftlig begrundelse, en kompenserende kontrol, eller skal fjernes.
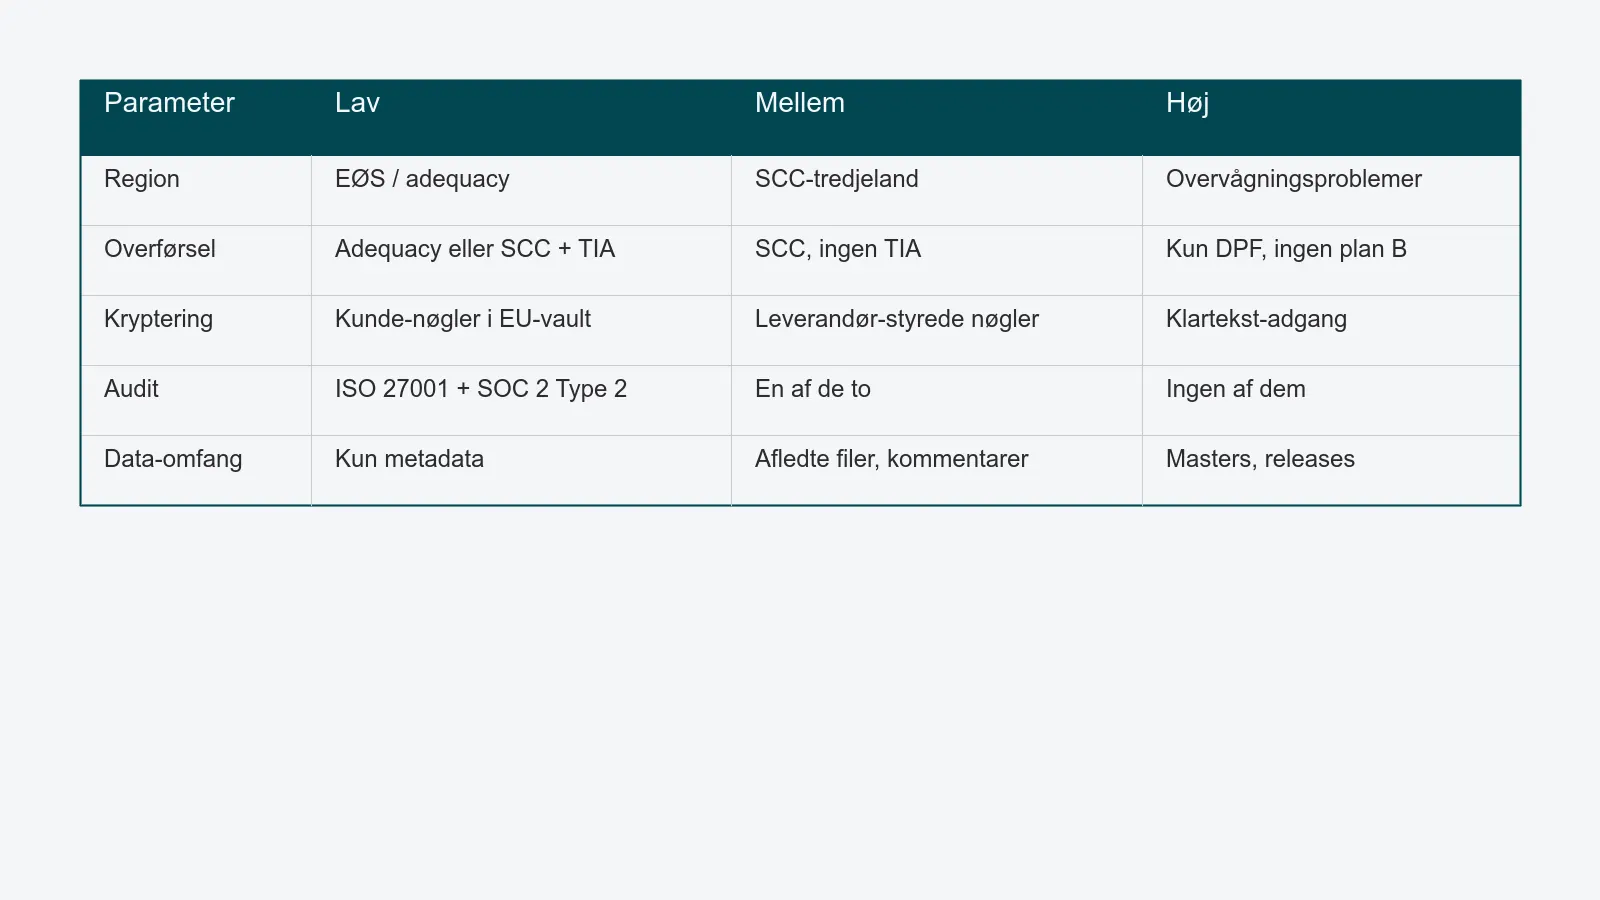
De fem parametre, det er værd at score:
- Region. EØS eller adequacy-land = lav. SCC-dækket tredjeland med stærk retsstat = mellem. Tredjeland med dokumenterede overvågningsproblemer = høj.
- Overførselsgrundlag. Adequacy eller SCC + opdateret TIA = lav. SCC uden TIA = mellem. Kun DPF, ingen plan B = høj.
- Krypteringsforhold. Kunde-styrede nøgler i et EU key vault, underdatabehandleren kan ikke læse klartekst = lav. Leverandør-styrede nøgler med god segregering = mellem. Underdatabehandleren læser klartekst af reelle hensyn (fx AI-behandling), men med begrænsede kontroller = høj.
- Audit-grundlag. Gyldig ISO 27001 + SOC 2 Type 2 = lav. Én af de to = mellem. Ingen af dem = høj (kan stadig være acceptabelt for underdatabehandlere med lille data-omfang, fx analytics på aggregerede tal).
- Data-omfang. Kun metadata eller aggregeret telemetri = lav. Afledte filer og review-kommentarer = mellem. Raw masters, model releases, kontrakter = høj.
En underdatabehandler, der scorer højt på data-omfang og region og kryptering, accepterer I ikke pr. automatik - den skal enten ud af arkitekturen eller pakkes ind i en kompenserende kontrol (kunde-styrede nøgler, EU-only routing, kontraktligt forbud mod klartekst-adgang).
Årligt review og exit-klausulen
Sæt en kalender-reminder samme uge hvert år. Træk den nuværende sub-processor-liste, sammenlign med sidste års, og score alt om, der er ændret. Spørgsmålene I skal kunne besvare skriftligt:
- Hvilke underdatabehandlere er kommet til, røget ud eller flyttet region de sidste 12 måneder?
- Skete nogen ændring uden korrekt varsling? (Hvis ja: skriv det formelt op.)
- Har nogen mistet certificeringer eller haft en offentliggjort hændelse?
- Er data-omfanget til en underdatabehandler vokset materielt - fx en ny AI-funktion, der nu sender raw-billeder til en tjeneste, der før kun så metadata?
Exit-klausulen er den oversete pendant til alt det her. En forsvarlig DPA giver jer ret til, ved opsigelse, at kræve tilbagelevering eller sletning af alle data - også hos hver underdatabehandler - inden for et defineret vindue (30–90 dage er typisk), med en skriftlig destruktionserklæring. Hvis exit står i jeres DPA, men ikke kaskaderer ned gennem underdatabehandlerne, står det reelt ingen steder.
En kort tjekliste før underskrift
Før I skriver under på eller fornyer en content SaaS-kontrakt, gå listen igennem med jeres DPO:
- DPA'en navngiver hver materiel underdatabehandler med alle seks felter udfyldt
- Varslingsklausulen er mindst 14 dage med skriftlig indsigelsesret og defineret eskalation
- I har evidens-pakken (DPA, underdatabehandler-DPA'er / SCC'er, ISO/SOC, pentest-resumé, TIA, region-pinning) i en mappe, før kontrakten kontrasigneres
- Hver underdatabehandler er scoret lav / mellem / høj på region, overførsel, kryptering, audit og data-omfang
- Ingen højrisiko-post står ubegrundet eller ukompenseret
- Exit-klausulen dækker tilbagelevering / sletning på underdatabehandler-niveau, ikke kun hos hovedleverandøren
- Det årlige review står i en kalender, ikke i en persons hoved
Hvis to eller flere punkter er ubehagelige, er hullet operationelt frem for juridisk - og det kan lukkes, før I skriver under.
Næste skridt
Sub-processor governance bliver sværere, ikke lettere, når jeres stack vokser. PixelAdmins security posture og DAM-modul er bygget op om en lille, EU-hostet underdatabehandler-liste med alle seks felter publiceret - så samtalen med jeres DPO bliver kort. Head of Content Production'er, der vil holde deres nuværende leverandør op mod scoringen ovenfor, er velkomne til at booke en sub-processor-gennemgang; vi går rækkerne igennem, og I beholder dokumentet bagefter.
Beslægtet læsning: vores side til Head of Content Production-rollen og artiklerne om GDPR i fotostudiet og modelreleases og EU-hostet SaaS og data residency.